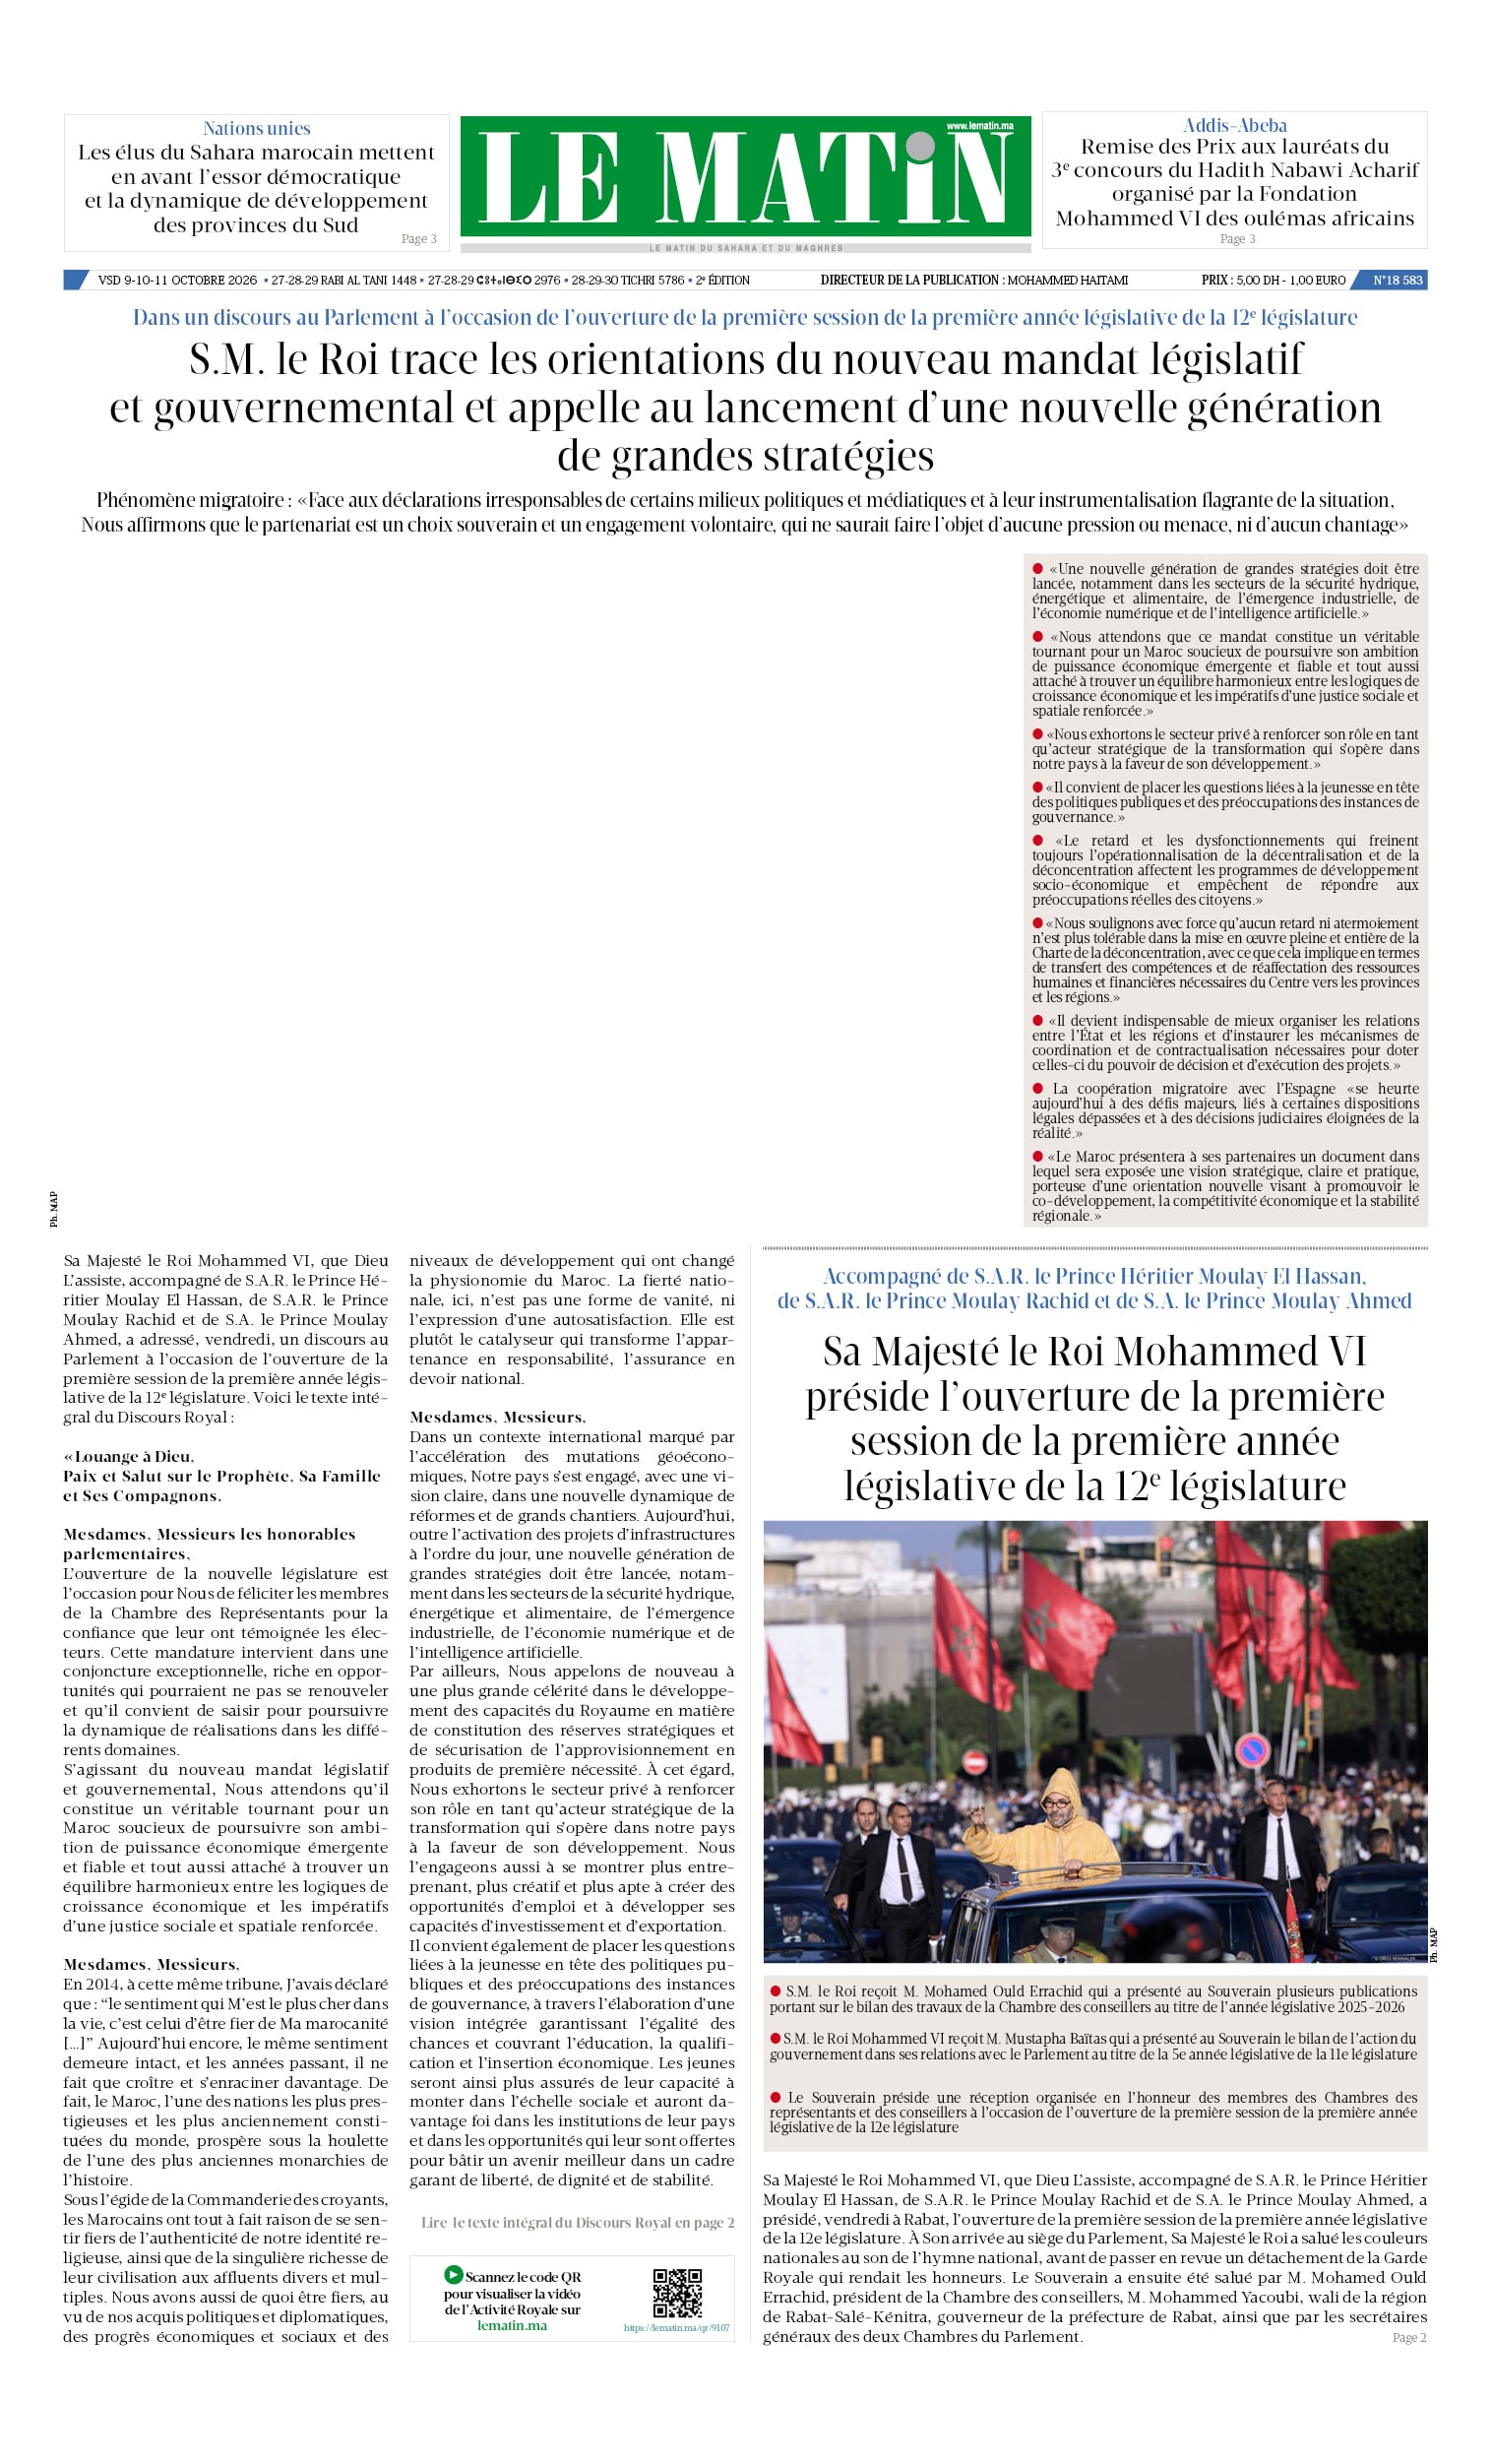




«La menace ne s’attaque pas à une moyenne nationale : elle cherche la vulnérabilité la plus accessible, là où les mesures de sécurité sont insuffisamment appliquées.» Voilà un constat qui a résonné avec force à la clôture des huitièmes Assises de l’Association des utilisateurs des systèmes d’information au Maroc (AUSIM). Son auteur, le général de brigade Abdellah Boutrig, directeur général de la Direction générale de la sécurité des systèmes d’information (DGSSI), le rappelle à juste titre : un pays bien classé en cybersécurité peut encore compter des systèmes mal protégés.
Le Maroc a pourtant de quoi faire valoir ses progrès. Dans la cinquième édition de l’Indice mondial de cybersécurité, publiée en septembre 2024 par l’Union internationale des télécommunications, le Royaume figure dans la catégorie «Tier I», avec un score de 97,5 sur 100. Il obtient la note maximale dans les domaines juridique, organisationnel et de la coopération. Mais les incidents de 2025, qui ont conduit à l’exfiltration de données personnelles, ont montré que les failles persistent. «Les indices internationaux évaluent l’engagement et la maturité d’un État. Ils ne mesurent pas le niveau effectif de protection de chacun des systèmes d’information qui composent le cyberespace national», précise Abdellah Boutrig.

Après trois jours de débats à Tanger, du 7 au 9 octobre, la clôture a ainsi ramené les discussions aux décisions que les organisations doivent prendre. Aux côtés du directeur général de la DGSSI, Omar Seghrouchni, président de la Commission nationale de contrôle de la protection des données à caractère personnel (CNDP), Amine El Mezouaghi, directeur général de l’Agence de développement du digital (ADD), et Mohamed Saâd, président de l’Association des utilisateurs des systèmes d’information au Maroc, ont insisté, chacun sous un angle différent, sur les suites à donner : financer la sécurité, garder le contrôle des décisions et vérifier ce que les projets apportent réellement.
«Je veux être direct : les initiatives engagées resteront limitées sans les moyens nécessaires, financiers comme humains», avertit le général Abdellah Boutrig. Le budget consacré à la sécurité reste pourtant trop souvent une dépense que l’on cherche à contenir. Il défend une autre lecture : «La cybersécurité est encore trop souvent perçue comme un coût. C’est un investissement : il réduit les vulnérabilités, prévient les incidents et évite qu’ils ne deviennent des crises».
Mohamed Saâd mesure cette responsabilité aux conséquences d’une attaque. L’activité peut s’arrêter, la réputation vaciller, la confiance disparaître. Pour le président de l’AUSIM, le sujet concerne directement la direction générale et le conseil d’administration. Il faut également prendre les décisions de sécurité au bon moment. Le choix d’un prestataire, une migration vers le cloud ou le déploiement d’une solution engagent la protection des systèmes. Abdellah Boutrig demande de l’intégrer dès le cahier des charges, puis de la suivre tout au long du projet.
La DGSSI concentre notamment ses efforts sur trois priorités : généraliser les Centres opérationnels de sécurité (SOC), capables de détecter les attaques et d’y réagir ; auditer les systèmes sensibles, en particulier ceux exposés sur Internet, pour corriger leurs vulnérabilités avant qu’elles ne soient exploitées ; et former un nombre important de responsables de la sécurité des systèmes d’information.
Omar Seghrouchni soulève une question plus politique : qui garde le pouvoir de décider ? Avec l’IA, prévient le président de la CNDP, «le mécanisme de décision devient, du fait du paradigme IA, exportable et maîtrisable par d’autres». Une société peut ainsi perdre la main sur des décisions qui concernent ses citoyens, leurs intérêts et leurs valeurs. L’éthique apporte une protection, mais elle ne suffit pas, selon lui, à écarter ce risque. Il évoque aussi les deepfakes et les fausses informations capables de brouiller la mémoire collective et la compréhension de l’Histoire. «C’est une question sociétale et civilisationnelle, pas simplement technologique», insiste-t-il. Dans l’entreprise, cette interrogation prend une forme immédiate. Mohamed Saâd la pose sans détour : «Quand une décision est prise par un algorithme, qui en répond ?» Confier une décision à un outil oblige à désigner celui qui en assume les conséquences et à fixer les limites de cette délégation.
Une démarche administrative plus simple, un processus industriel plus efficace, une meilleure réponse à l’usager : ces objectifs doivent guider le projet. Une fois la solution déployée, il reste à vérifier ce qu’elle apporte, combien elle coûte et si elle peut fonctionner durablement, avec la fiabilité et la sécurité attendues. Il faut aussi que les utilisateurs se l’approprient. Amine El Mezouaghi le rappelle : «Sans confiance, il n’y a pas d’adoption durable. Et sans adoption, il n’y a pas véritablement de transformation».
Le Maroc a pourtant de quoi faire valoir ses progrès. Dans la cinquième édition de l’Indice mondial de cybersécurité, publiée en septembre 2024 par l’Union internationale des télécommunications, le Royaume figure dans la catégorie «Tier I», avec un score de 97,5 sur 100. Il obtient la note maximale dans les domaines juridique, organisationnel et de la coopération. Mais les incidents de 2025, qui ont conduit à l’exfiltration de données personnelles, ont montré que les failles persistent. «Les indices internationaux évaluent l’engagement et la maturité d’un État. Ils ne mesurent pas le niveau effectif de protection de chacun des systèmes d’information qui composent le cyberespace national», précise Abdellah Boutrig.

Après trois jours de débats à Tanger, du 7 au 9 octobre, la clôture a ainsi ramené les discussions aux décisions que les organisations doivent prendre. Aux côtés du directeur général de la DGSSI, Omar Seghrouchni, président de la Commission nationale de contrôle de la protection des données à caractère personnel (CNDP), Amine El Mezouaghi, directeur général de l’Agence de développement du digital (ADD), et Mohamed Saâd, président de l’Association des utilisateurs des systèmes d’information au Maroc, ont insisté, chacun sous un angle différent, sur les suites à donner : financer la sécurité, garder le contrôle des décisions et vérifier ce que les projets apportent réellement.
La cybersécurité se décide aussi à la tête de l’entreprise
Le cadre national existe. Encore faut-il l’appliquer dans les administrations et les entreprises. Abdellah Boutrig rappelle la répartition des rôles : l’État fixe le cap et coordonne, chaque organisation protège ses systèmes et ses données. Les dirigeants doivent s’en saisir. Cela signifie discuter du risque cyber dans les instances de gouvernance, prévoir les budgets et donner aux responsables de la sécurité le positionnement et les moyens nécessaires.«Je veux être direct : les initiatives engagées resteront limitées sans les moyens nécessaires, financiers comme humains», avertit le général Abdellah Boutrig. Le budget consacré à la sécurité reste pourtant trop souvent une dépense que l’on cherche à contenir. Il défend une autre lecture : «La cybersécurité est encore trop souvent perçue comme un coût. C’est un investissement : il réduit les vulnérabilités, prévient les incidents et évite qu’ils ne deviennent des crises».
Mohamed Saâd mesure cette responsabilité aux conséquences d’une attaque. L’activité peut s’arrêter, la réputation vaciller, la confiance disparaître. Pour le président de l’AUSIM, le sujet concerne directement la direction générale et le conseil d’administration. Il faut également prendre les décisions de sécurité au bon moment. Le choix d’un prestataire, une migration vers le cloud ou le déploiement d’une solution engagent la protection des systèmes. Abdellah Boutrig demande de l’intégrer dès le cahier des charges, puis de la suivre tout au long du projet.
La DGSSI concentre notamment ses efforts sur trois priorités : généraliser les Centres opérationnels de sécurité (SOC), capables de détecter les attaques et d’y réagir ; auditer les systèmes sensibles, en particulier ceux exposés sur Internet, pour corriger leurs vulnérabilités avant qu’elles ne soient exploitées ; et former un nombre important de responsables de la sécurité des systèmes d’information.
Qui répond d’une décision prise par l’IA ?
L’intelligence artificielle (IA) sert aussi les attaquants. Abdellah Boutrig rappelle qu’ils l’utilisent pour fabriquer des contenus falsifiés, préparer des campagnes d’hameçonnage ciblées et automatiser la recherche de failles. Les défenseurs peuvent, eux aussi, s’en servir pour détecter les attaques et réagir. Au sein des organisations, un autre risque vient des usages non encadrés, qui peuvent laisser échapper des informations sensibles.Omar Seghrouchni soulève une question plus politique : qui garde le pouvoir de décider ? Avec l’IA, prévient le président de la CNDP, «le mécanisme de décision devient, du fait du paradigme IA, exportable et maîtrisable par d’autres». Une société peut ainsi perdre la main sur des décisions qui concernent ses citoyens, leurs intérêts et leurs valeurs. L’éthique apporte une protection, mais elle ne suffit pas, selon lui, à écarter ce risque. Il évoque aussi les deepfakes et les fausses informations capables de brouiller la mémoire collective et la compréhension de l’Histoire. «C’est une question sociétale et civilisationnelle, pas simplement technologique», insiste-t-il. Dans l’entreprise, cette interrogation prend une forme immédiate. Mohamed Saâd la pose sans détour : «Quand une décision est prise par un algorithme, qui en répond ?» Confier une décision à un outil oblige à désigner celui qui en assume les conséquences et à fixer les limites de cette délégation.
Après les démonstrations, les résultats
«Le temps de l’IA démonstrative est derrière nous. Le temps de l’IA utile commence», affirme Mohamed Saâd. Pour le président de l’AUSIM, les prototypes doivent désormais trouver leur place dans le travail quotidien, améliorer le service et produire des résultats mesurables. Par où commencer ? Amine El Mezouaghi donne la priorité au problème à résoudre. «Il nous faut donc partir du besoin, poser un diagnostic précis, définir le résultat attendu et choisir ensuite la technologie la plus pertinente pour y parvenir», souligne le directeur général de l’ADD.Une démarche administrative plus simple, un processus industriel plus efficace, une meilleure réponse à l’usager : ces objectifs doivent guider le projet. Une fois la solution déployée, il reste à vérifier ce qu’elle apporte, combien elle coûte et si elle peut fonctionner durablement, avec la fiabilité et la sécurité attendues. Il faut aussi que les utilisateurs se l’approprient. Amine El Mezouaghi le rappelle : «Sans confiance, il n’y a pas d’adoption durable. Et sans adoption, il n’y a pas véritablement de transformation».