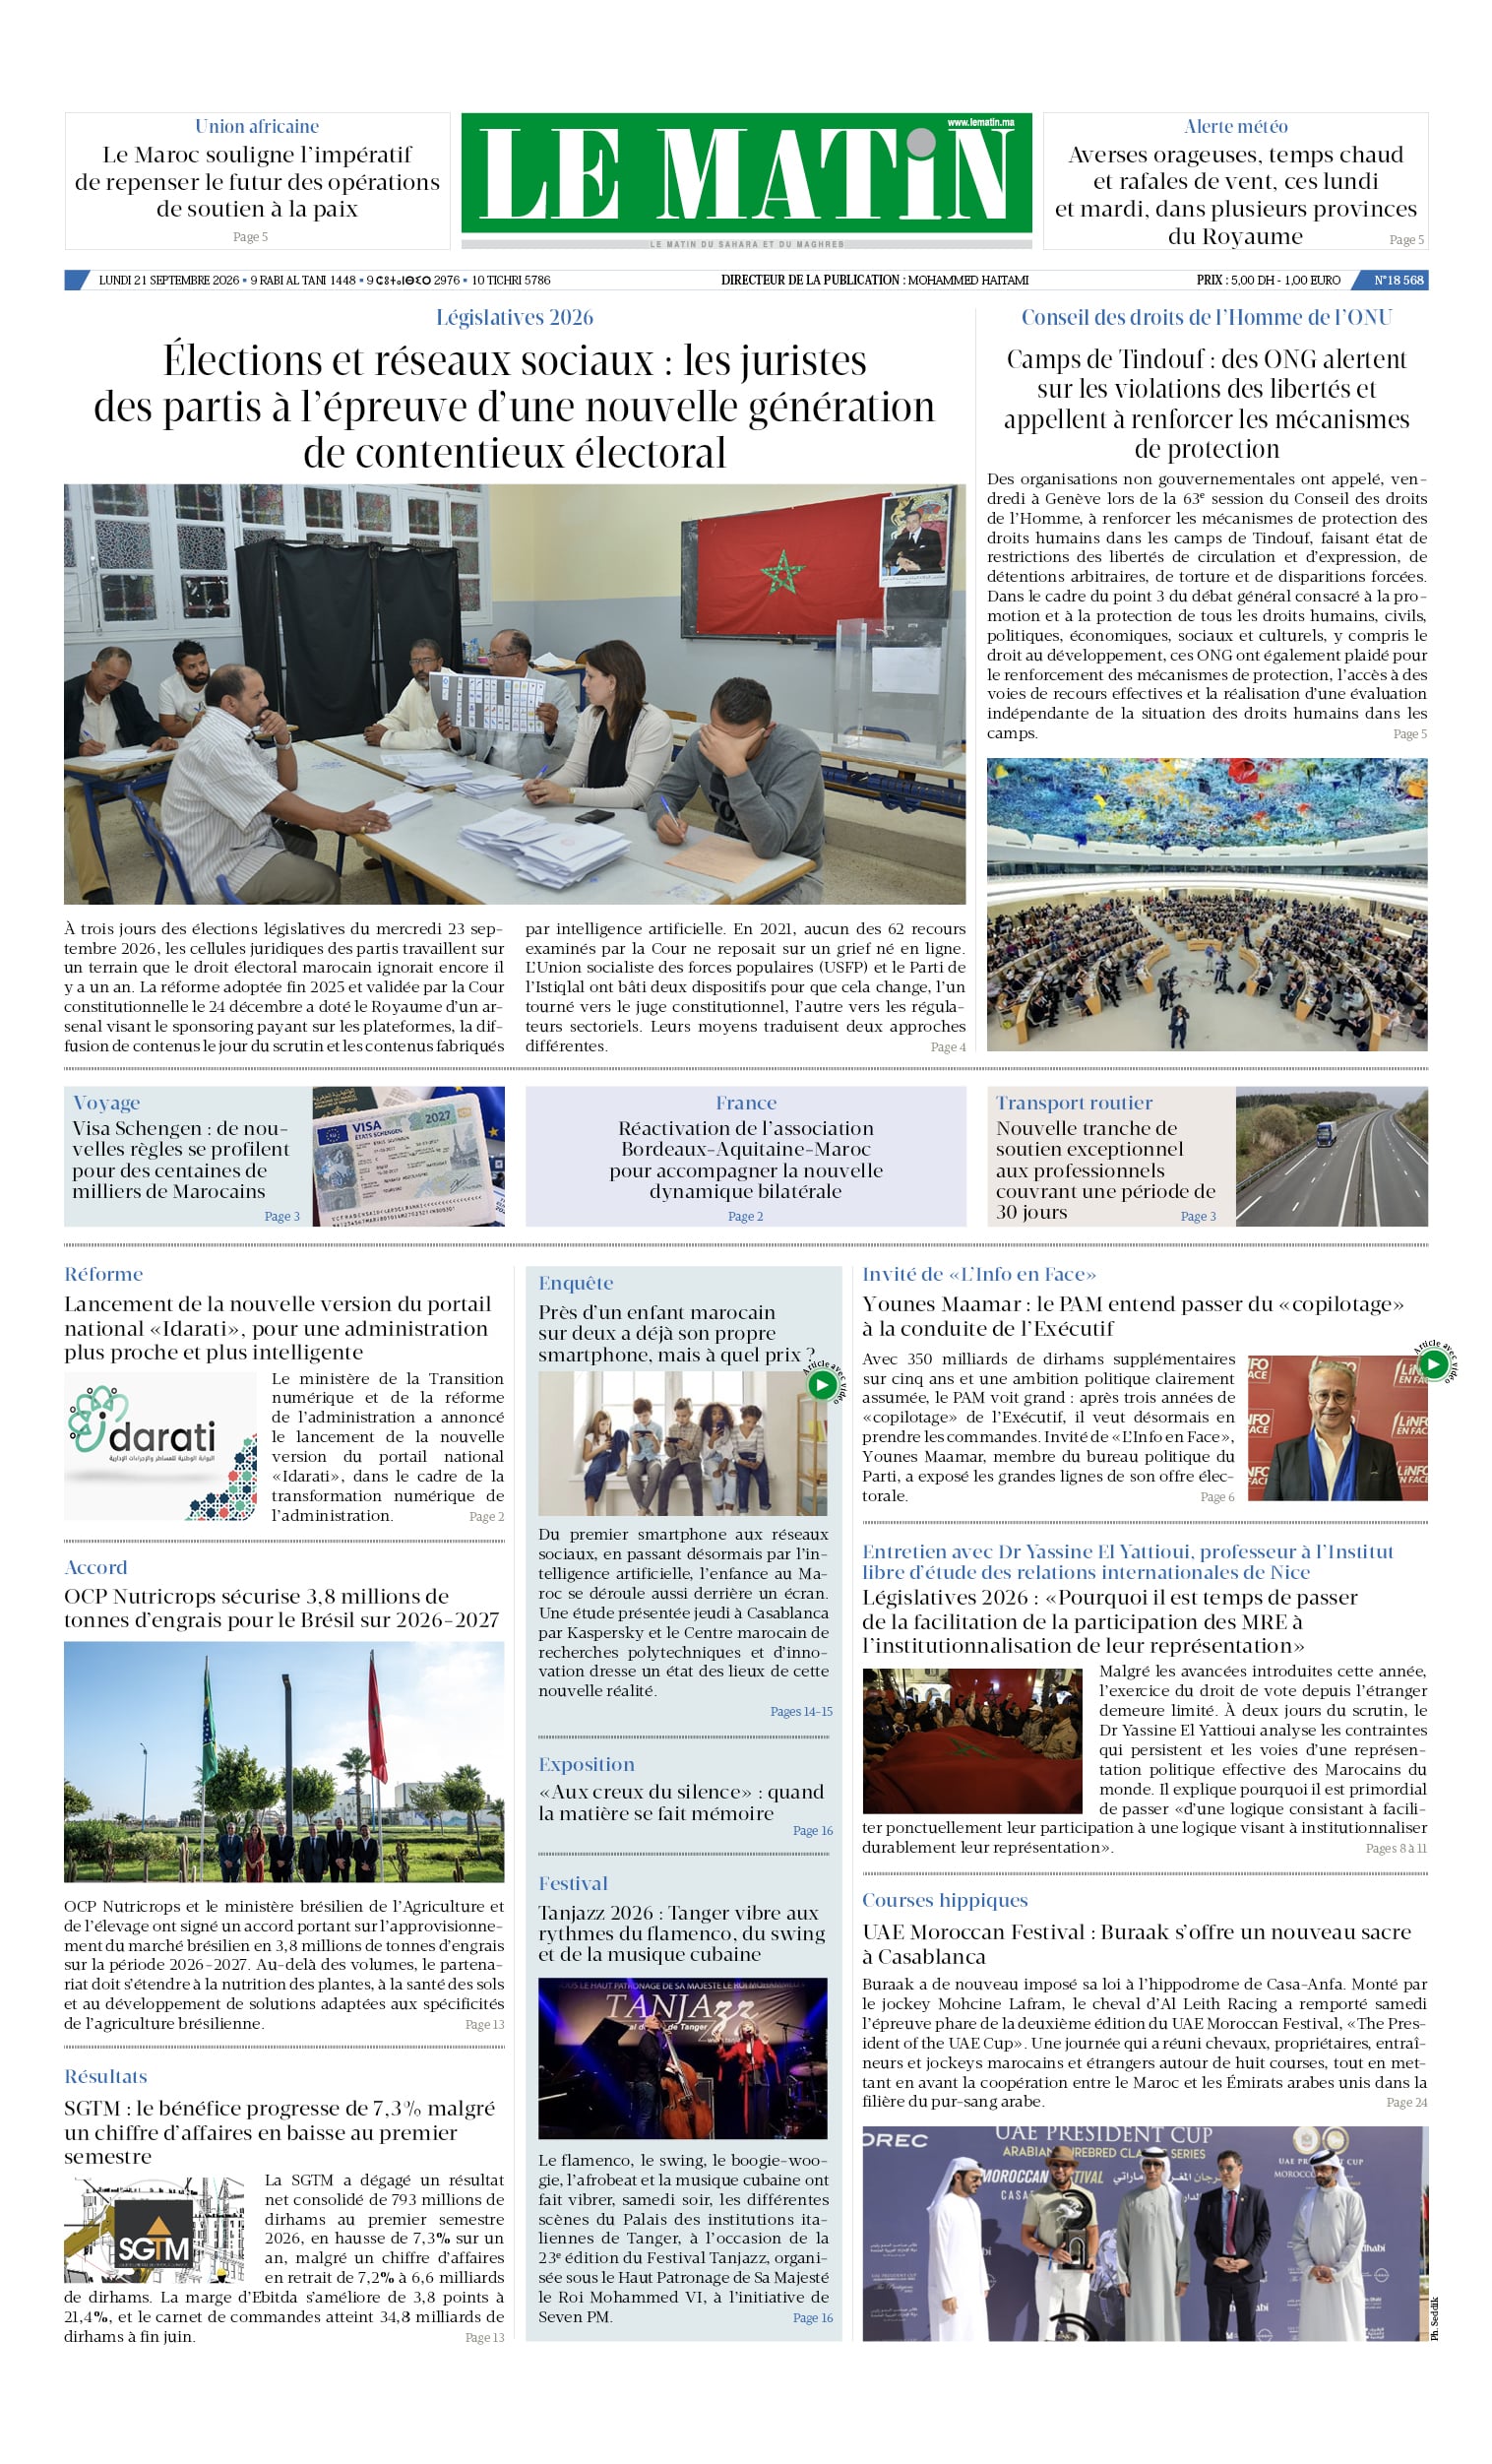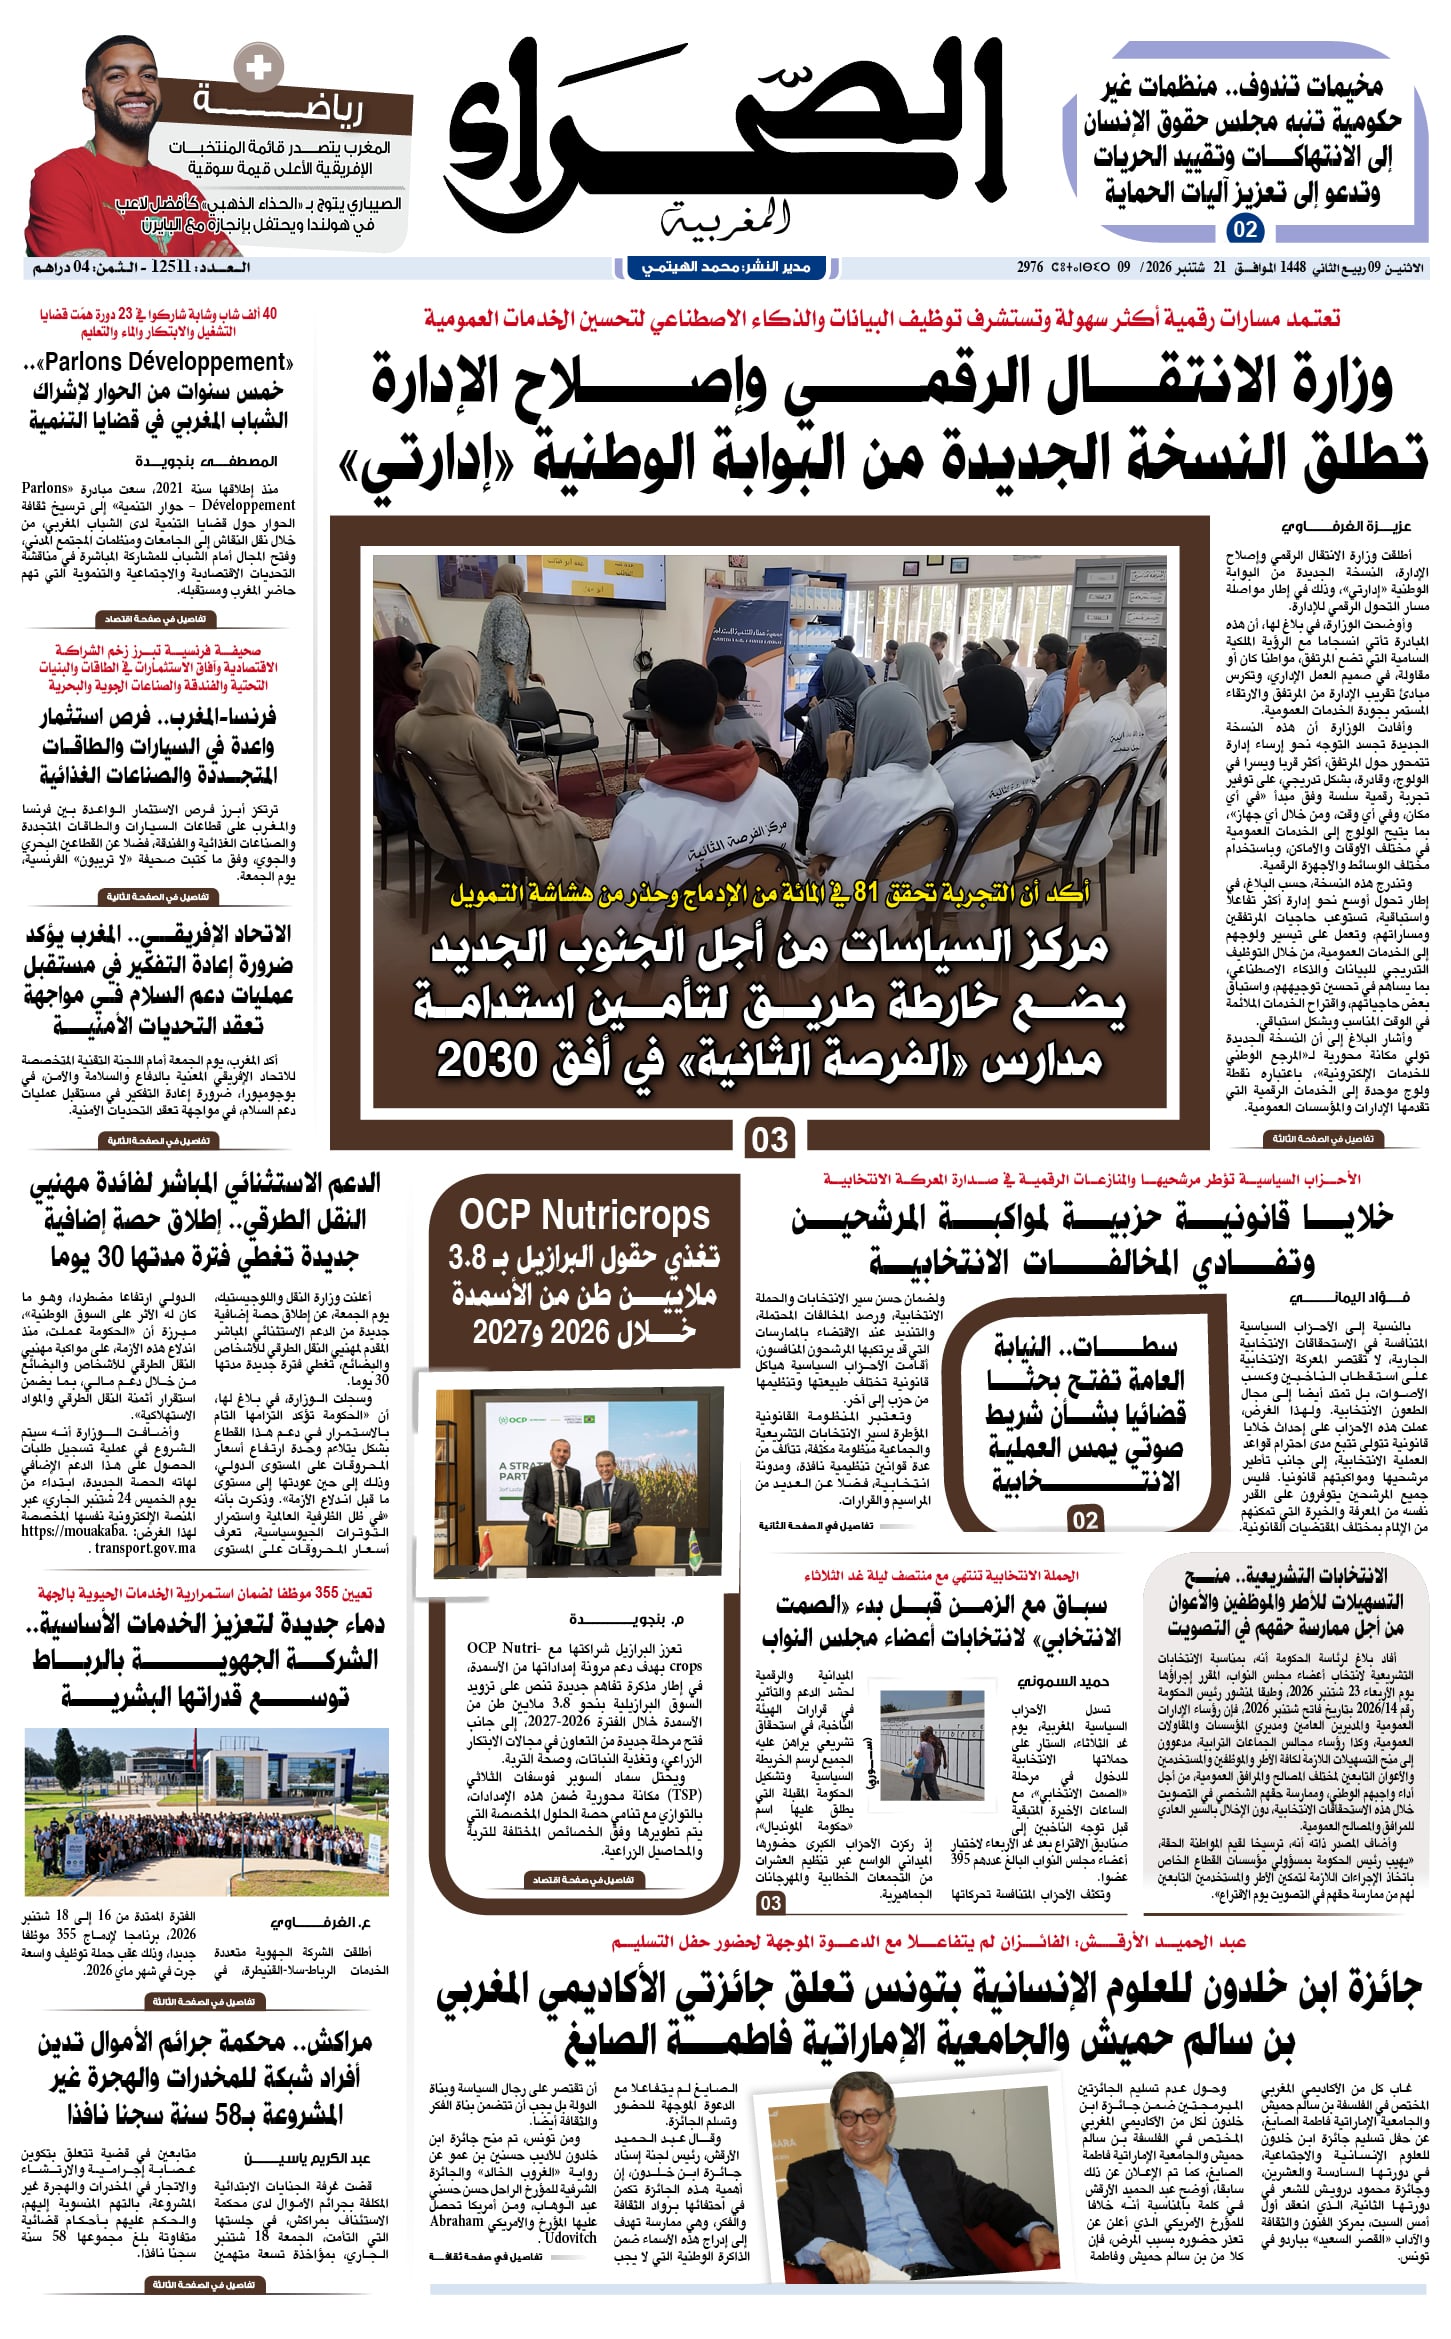




Une semaine suffit presque à mesurer le changement d’échelle. Le 8 septembre, le ministère de la Transition numérique présentait l’état d’avancement de «Maroc IA 2030» et annonçait l’entrée de la stratégie dans «une nouvelle phase : celle de la concrétisation». Le même jour, l’ONCF publiait un appel d’offres pour dessiner son futur dispositif national de vidéosurveillance, d’intelligence artificielle et d’hypervision à l’horizon 2030. Trois jours plus tard, le China Geological Survey lançait AI-GeoMapping, un système dont l’organisme chinois affirme qu’il a déjà fait l’objet d’applications au Maroc. Le 15 septembre, l’EHTP dévoilait enfin un premier prototype de détection par IA des dégradations routières.
Le mouvement est plus large. «Maroc IA 2030» fixe pour cette échéance des objectifs de 100 milliards de dirhams de valeur ajoutée au PIB, 50.000 emplois directs et indirects et 200.000 talents formés et certifiés. Le 8 septembre, quatre instituts Jazari – Root, EduTech, Industrie X.0 et Smart Cities – sont passés, selon le ministère, de leur phase de structuration à la mise en œuvre opérationnelle de leurs missions. Une Marketplace souveraine de l’IA a également été présentée, ainsi qu’Idarati AI, un assistant agentique destiné à «informer, orienter et accompagner les usagers» dans leurs démarches administratives. S’y ajoutent une Data Factory chargée de préparer les données pour les modèles d’IA et une Software Factory destinée à mutualiser les outils entre administrations.
Du guichet au contrôle
Le Matin : Le Maroc peut-il déjà exiger une évaluation avant le déploiement d’une IA publique ?
Pr Zakaria Garno : Partiellement. Il n’existe pas encore d’obligation générale d’analyse d’impact algorithmique applicable à toute IA déployée par une administration. Mais plusieurs contrôles préalables existent. La loi n°05-20 sur la cybersécurité impose l’identification des risques et prévoit, dans certains cas, un audit avant mise en exploitation ; les systèmes sensibles des infrastructures d’importance vitale sont soumis à homologation. Si l’IA traite des données personnelles, la loi n°09-08 s’applique, avec selon les cas déclaration ou autorisation auprès de la CNDP et obligations de sécurité. La loi n°54-19 portant Charte des services publics ajoute des exigences de gestion des risques, d’audit, de transparence et de reddition des comptes.
Mais ces dispositifs ne constituent pas une analyse d’impact de l’IA. Un audit de cybersécurité, par exemple, ne mesure pas nécessairement les biais, les faux positifs ou l’atteinte aux droits. Pour une IA à risque élevé, il faudrait examiner avant déploiement sa base juridique, sa finalité, sa nécessité et sa proportionnalité, la qualité des données, les performances et taux d’erreur, les risques de discrimination, la cybersécurité, la supervision humaine, la traçabilité et les recours. L’article 27 de l’AI Act européen offre un référentiel utile pour certains systèmes à haut risque publics, sans être transposable tel quel. La CNDP travaille d’ailleurs sur une délibération consacrée à l’IA et aux données personnelles.
Un score algorithmique peut-il déclencher un contrôle ou fonder une décision ?
Le Matin : Qui devrait auditer les systèmes d’IA publics, et sur quoi ?

L’administration qui développe ou achète le système doit garder une responsabilité de premier niveau : documenter, tester, identifier les risques et suivre les incidents. Mais pour une application à impact élevé, cette auto-évaluation devrait être complétée par une expertise indépendante ayant accès au modèle, aux données de test, aux logs et à la documentation. Idarati X.0 intègre déjà Privacy by Design et Security by Design ; il faudrait aller vers une logique de «Rights and Accountability by Design». Le débat international avance aussi dans ce sens. Le 12 septembre, Dario Amodei, CEO d’Anthropic, a proposé que des évaluateurs indépendants disposent d’un accès approfondi aux systèmes avancés pour vérifier les pratiques de sécurité. Deux jours plus tard, le Joint Committee on Human Rights du Parlement britannique appelait à un organisme indépendant de supervision et à davantage de transparence lorsque l’IA affecte les droits.
Jusqu’où l’État devrait-il être transparent ?
Aucun système public à impact élevé ne devrait être totalement invisible pour le citoyen. On devrait au minimum savoir qu’il existe, à quoi il sert, quelle institution en répond, quel fournisseur intervient, quelles catégories de données sont utilisées, si un humain intervient, quels risques ont été identifiés et comment obtenir une explication ou exercer un recours. Un registre public des systèmes algorithmiques de l’État, en Open Data, pourrait centraliser ces informations.
Cela ne signifie pas publier le code ou tous les seuils. Divulguer le seuil exact déclenchant un contrôle douanier pourrait faciliter son contournement ; certaines caractéristiques d’une infrastructure de vidéosurveillance doivent aussi rester protégées. Il faut distinguer la transparence sur la finalité, les responsabilités, les effets et les garanties de la confidentialité d’informations dont la divulgation créerait un risque démontrable. Il serait risqué d’attendre un incident majeur avant de construire cette gouvernance. L’attaque contre la CNSS en avril 2025 a montré l’importance de penser ensemble données, cybersécurité et gestion des incidents : certaines données avaient été divulguées, tandis que la Caisse indiquait qu’une partie des documents diffusés était fausse ou tronquée.
Comment éviter que l’administration achète une «boîte noire» qu’elle ne peut pas auditer ?
Le Maroc a-t-il besoin d’une structure spécialisée dans l’évaluation de l’IA ?
Le mouvement est plus large. «Maroc IA 2030» fixe pour cette échéance des objectifs de 100 milliards de dirhams de valeur ajoutée au PIB, 50.000 emplois directs et indirects et 200.000 talents formés et certifiés. Le 8 septembre, quatre instituts Jazari – Root, EduTech, Industrie X.0 et Smart Cities – sont passés, selon le ministère, de leur phase de structuration à la mise en œuvre opérationnelle de leurs missions. Une Marketplace souveraine de l’IA a également été présentée, ainsi qu’Idarati AI, un assistant agentique destiné à «informer, orienter et accompagner les usagers» dans leurs démarches administratives. S’y ajoutent une Data Factory chargée de préparer les données pour les modèles d’IA et une Software Factory destinée à mutualiser les outils entre administrations.
Du guichet au contrôle
Mais l’IA publique ne se limite plus à l’assistance aux usagers. En août, l’Administration des douanes et impôts indirects a lancé une étude de six mois pour définir sa stratégie d’intégration de l’IA. Parmi les cas d’usage envisagés : scoring du risque des déclarations, détection d’anomalies, profilage des opérateurs, analyse prédictive, traitement automatique de documents et analyse des images des scanners à rayons X. L’algorithme pourrait ainsi aider à déterminer quelles opérations doivent être contrôlées en priorité.
Dans le rail, l’étape est encore celle de la conception. L’appel d’offres lancé par l’ONCF le 8 septembre, estimé à 1,08 million de dirhams pour quatre mois d’étude, porte sur un schéma directeur, et non sur l’achat immédiat d’équipements. Selon le dossier de consultation, le parc visé pourrait atteindre environ 6.000 caméras en 2030, dont près de 30% dotées d’analyse automatisée : détection d’intrusions, mesure des flux et de la densité de foule, repérage d’objets abandonnés ou d’incidents.
D’autres usages sont déjà tangibles. À Marrakech, la salle de contrôle de la médina, inaugurée le 2 décembre 2025, dispose de 262 caméras, dont 45 de reconnaissance faciale et 18 de lecture de plaques d’immatriculation, selon les chiffres communiqués par la préfecture de police. Pendant la CAN 2025, les dispositifs de sécurité avaient également intégré l’IA pour la gestion de la circulation et la détection de comportements ou de personnes jugés suspects autour des stades.
À l’autre extrémité du spectre, l’EHTP travaille sur un outil beaucoup moins intrusif : transformer un véhicule ordinaire en plateforme d’auscultation des routes. Une caméra embarquée et des capteurs alimentent un modèle capable de détecter et classifier les dégradations de la chaussée. Une première preuve de concept existe déjà ; l’objectif est d’obtenir un prototype validé sur route à l’horizon 2029, puis un démonstrateur industriel.
Une même technologie, des pouvoirs très différents
Dans le rail, l’étape est encore celle de la conception. L’appel d’offres lancé par l’ONCF le 8 septembre, estimé à 1,08 million de dirhams pour quatre mois d’étude, porte sur un schéma directeur, et non sur l’achat immédiat d’équipements. Selon le dossier de consultation, le parc visé pourrait atteindre environ 6.000 caméras en 2030, dont près de 30% dotées d’analyse automatisée : détection d’intrusions, mesure des flux et de la densité de foule, repérage d’objets abandonnés ou d’incidents.
D’autres usages sont déjà tangibles. À Marrakech, la salle de contrôle de la médina, inaugurée le 2 décembre 2025, dispose de 262 caméras, dont 45 de reconnaissance faciale et 18 de lecture de plaques d’immatriculation, selon les chiffres communiqués par la préfecture de police. Pendant la CAN 2025, les dispositifs de sécurité avaient également intégré l’IA pour la gestion de la circulation et la détection de comportements ou de personnes jugés suspects autour des stades.
À l’autre extrémité du spectre, l’EHTP travaille sur un outil beaucoup moins intrusif : transformer un véhicule ordinaire en plateforme d’auscultation des routes. Une caméra embarquée et des capteurs alimentent un modèle capable de détecter et classifier les dégradations de la chaussée. Une première preuve de concept existe déjà ; l’objectif est d’obtenir un prototype validé sur route à l’horizon 2029, puis un démonstrateur industriel.
Une même technologie, des pouvoirs très différents
Le cas d’AI-GeoMapping illustre une autre difficulté : savoir précisément où et comment un système est utilisé. Lors de son lancement mondial le 11 septembre, le China Geological Survey a présenté une plateforme couvrant l’ensemble du processus de cartographie géologique. L’organisme annonce une précision supérieure à 90% pour la reconnaissance de corps géologiques et des gains d’efficacité supérieurs à 50% par rapport aux méthodes traditionnelles. Il cite explicitement le Maroc parmi six pays où la technologie a déjà été appliquée, sans préciser l’institution partenaire, les territoires concernés, les données mobilisées ni l’étendue de cette utilisation.
C’est précisément ce qui empêche de parler de «l’IA publique» comme d’un bloc homogène. Un assistant qui indique au citoyen les documents nécessaires à une démarche, un modèle qui détecte une fissure et un système qui augmente la probabilité qu’une personne ou une entreprise soit contrôlée n’exercent pas le même pouvoir. Or le cadre marocain reste réparti entre plusieurs textes. Le Pr Zakaria Garno, spécialiste du droit du numérique à l’Université Euromed de Fès, rappelle que la loi 05-20 prévoit déjà des contrôles de sécurité pour certains systèmes d’information, que la loi 09-08 encadre l’usage des données personnelles et que la Charte des services publics pose des obligations de gestion des risques, d’audit et de responsabilité. Mais aucune procédure générale n’impose encore, pour toute IA publique à fort impact, une évaluation préalable couvrant biais, discrimination, taux d’erreur, proportionnalité ou effectivité du contrôle humain.
Le sujet est déjà arrivé sur la table du régulateur : la Commission nationale de contrôle de la protection des données à caractère personnel (CNDP) classe toujours parmi ses «délibérations en cours» deux textes consacrés respectivement à l’IA et la protection des données personnelles et à la vidéosurveillance. Les auditions sur l’IA avaient été ouvertes le 18 mars 2025. Pour Mohamed Alouane, fondateur et président d’EuroMedAI, le contrôle commence même avant le déploiement : dès le marché public, avec un droit d’audit, une documentation suffisante, la traçabilité des versions, des journaux techniques, une possibilité d’évaluation indépendante et une stratégie permettant à l’administration de changer de fournisseur. L’enjeu n’est donc pas d’imposer les mêmes contraintes à chaque algorithme, mais de déterminer à partir de quel niveau de risque l’administration doit démontrer qu’un système est testé, traçable, contestable et placé sous une responsabilité humaine identifiable. «L’administration peut automatiser une tâche ; elle ne peut pas automatiser sa responsabilité», résume Zakaria Garno.
C’est précisément ce qui empêche de parler de «l’IA publique» comme d’un bloc homogène. Un assistant qui indique au citoyen les documents nécessaires à une démarche, un modèle qui détecte une fissure et un système qui augmente la probabilité qu’une personne ou une entreprise soit contrôlée n’exercent pas le même pouvoir. Or le cadre marocain reste réparti entre plusieurs textes. Le Pr Zakaria Garno, spécialiste du droit du numérique à l’Université Euromed de Fès, rappelle que la loi 05-20 prévoit déjà des contrôles de sécurité pour certains systèmes d’information, que la loi 09-08 encadre l’usage des données personnelles et que la Charte des services publics pose des obligations de gestion des risques, d’audit et de responsabilité. Mais aucune procédure générale n’impose encore, pour toute IA publique à fort impact, une évaluation préalable couvrant biais, discrimination, taux d’erreur, proportionnalité ou effectivité du contrôle humain.
Le sujet est déjà arrivé sur la table du régulateur : la Commission nationale de contrôle de la protection des données à caractère personnel (CNDP) classe toujours parmi ses «délibérations en cours» deux textes consacrés respectivement à l’IA et la protection des données personnelles et à la vidéosurveillance. Les auditions sur l’IA avaient été ouvertes le 18 mars 2025. Pour Mohamed Alouane, fondateur et président d’EuroMedAI, le contrôle commence même avant le déploiement : dès le marché public, avec un droit d’audit, une documentation suffisante, la traçabilité des versions, des journaux techniques, une possibilité d’évaluation indépendante et une stratégie permettant à l’administration de changer de fournisseur. L’enjeu n’est donc pas d’imposer les mêmes contraintes à chaque algorithme, mais de déterminer à partir de quel niveau de risque l’administration doit démontrer qu’un système est testé, traçable, contestable et placé sous une responsabilité humaine identifiable. «L’administration peut automatiser une tâche ; elle ne peut pas automatiser sa responsabilité», résume Zakaria Garno.
Zakaria Garno : «L’administration peut automatiser une tâche, elle ne peut pas automatiser sa responsabilité»
Quand l’IA entre dans l’action publique, quels droits conserve le citoyen et qui répond d’une erreur ? Pour Zakaria Garno, professeur assistant en droit privé à l’Université Euromed de Fès et spécialiste du droit du numérique, le Maroc dispose déjà de plusieurs garde-fous. Il manque encore leur articulation dans un véritable régime du risque algorithmique.
Le Matin : Le Maroc peut-il déjà exiger une évaluation avant le déploiement d’une IA publique ?
Pr Zakaria Garno : Partiellement. Il n’existe pas encore d’obligation générale d’analyse d’impact algorithmique applicable à toute IA déployée par une administration. Mais plusieurs contrôles préalables existent. La loi n°05-20 sur la cybersécurité impose l’identification des risques et prévoit, dans certains cas, un audit avant mise en exploitation ; les systèmes sensibles des infrastructures d’importance vitale sont soumis à homologation. Si l’IA traite des données personnelles, la loi n°09-08 s’applique, avec selon les cas déclaration ou autorisation auprès de la CNDP et obligations de sécurité. La loi n°54-19 portant Charte des services publics ajoute des exigences de gestion des risques, d’audit, de transparence et de reddition des comptes.
Mais ces dispositifs ne constituent pas une analyse d’impact de l’IA. Un audit de cybersécurité, par exemple, ne mesure pas nécessairement les biais, les faux positifs ou l’atteinte aux droits. Pour une IA à risque élevé, il faudrait examiner avant déploiement sa base juridique, sa finalité, sa nécessité et sa proportionnalité, la qualité des données, les performances et taux d’erreur, les risques de discrimination, la cybersécurité, la supervision humaine, la traçabilité et les recours. L’article 27 de l’AI Act européen offre un référentiel utile pour certains systèmes à haut risque publics, sans être transposable tel quel. La CNDP travaille d’ailleurs sur une délibération consacrée à l’IA et aux données personnelles.
Un score algorithmique peut-il déclencher un contrôle ou fonder une décision ?
Un score ne crée pas, à lui seul, le pouvoir juridique d’agir. Un outil douanier peut aider à cibler un contrôle, mais la compétence pour contrôler, prendre une mesure coercitive ou sanctionner doit toujours venir d’un texte. L’article 11 de la loi 09-08 prévoit qu’une décision produisant des effets juridiques ne peut être prise sur le seul fondement d’un traitement automatisé destiné à définir le profil d’une personne ou à en évaluer certains aspects. Il ne faut toutefois pas étendre cette disposition à tout score de risque ou système de détection d’anomalies.
Sélectionner un dossier pour vérification n’est pas non plus équivalent à prononcer une sanction. Lorsqu’une décision administrative individuelle défavorable relève de la loi n°03-01, elle doit être motivée en droit et en fait. L’administration ne devrait donc pas pouvoir se contenter de dire : «le système vous a attribué un score de 87%». Il faut pouvoir retracer la version du modèle, les catégories de données, le seuil, le résultat et l’agent qui a décidé. Et cet agent doit réellement pouvoir s’écarter de la recommandation : valider mécaniquement un score n’est pas une supervision humaine effective.
Sélectionner un dossier pour vérification n’est pas non plus équivalent à prononcer une sanction. Lorsqu’une décision administrative individuelle défavorable relève de la loi n°03-01, elle doit être motivée en droit et en fait. L’administration ne devrait donc pas pouvoir se contenter de dire : «le système vous a attribué un score de 87%». Il faut pouvoir retracer la version du modèle, les catégories de données, le seuil, le résultat et l’agent qui a décidé. Et cet agent doit réellement pouvoir s’écarter de la recommandation : valider mécaniquement un score n’est pas une supervision humaine effective.
Quels droits devrait avoir le citoyen ?
Le droit marocain contient déjà une partie de la réponse. L’article 7 de la loi 09-08 reconnaît le droit de connaître «la logique qui sous-tend» un traitement automatisé de ses données personnelles. Les articles 8 et 9 prévoient notamment rectification, effacement ou verrouillage de données non conformes et, dans certaines conditions, un droit d’opposition. La loi 03-01 impose dans son champ la motivation de certaines décisions administratives, tandis que l’article 118 de la Constitution garantit l’accès à la justice et le recours contre les actes administratifs.
Cela ne forme pas encore un droit général à l’explication algorithmique. Lorsque l’IA joue un rôle matériel dans une décision, quatre garanties devraient être explicites : être informé de son utilisation, comprendre les principaux facteurs du résultat, obtenir un véritable réexamen humain, disposer d’une voie effective de contestation. Le droit à l’explication n’est pas un droit au code source. Des éléments peuvent rester confidentiels pour des raisons de cybersécurité, de secret des affaires ou de lutte contre la fraude, mais l’autorité de contrôle et, le cas échéant, le juge doivent pouvoir y accéder.
Cela ne forme pas encore un droit général à l’explication algorithmique. Lorsque l’IA joue un rôle matériel dans une décision, quatre garanties devraient être explicites : être informé de son utilisation, comprendre les principaux facteurs du résultat, obtenir un véritable réexamen humain, disposer d’une voie effective de contestation. Le droit à l’explication n’est pas un droit au code source. Des éléments peuvent rester confidentiels pour des raisons de cybersécurité, de secret des affaires ou de lutte contre la fraude, mais l’autorité de contrôle et, le cas échéant, le juge doivent pouvoir y accéder.
Qui est responsable si l’algorithme se trompe ?
Plusieurs responsabilités peuvent se cumuler. Mais lorsqu’une administration exerce une compétence publique avec une IA, externaliser la technologie ne transfère pas cette compétence au fournisseur. Elle ne peut pas répondre : «l’algorithme s’est trompé». Les articles 79 et 80 du Dahir des obligations et contrats organisent, selon les situations, la responsabilité de l’État, des collectivités et des agents. Le fournisseur ou développeur peut aussi être mis en cause pour un défaut de conception, le non-respect des spécifications, des informations inexactes sur les performances ou une vulnérabilité connue non corrigée. En matière de données personnelles, l’article 23 de la loi 09-08 rappelle que le recours à un sous-traitant ne fait pas disparaître les obligations du responsable du traitement. L’opérateur humain peut être concerné s’il ignore des anomalies ou utilise irrégulièrement le système. Les marchés publics devraient donc préciser qui fournit et valide les données, paramètre le modèle, fixe les seuils, assure les mises à jour, conserve les journaux, déclare les incidents et peut suspendre l’outil.
Plusieurs responsabilités peuvent se cumuler. Mais lorsqu’une administration exerce une compétence publique avec une IA, externaliser la technologie ne transfère pas cette compétence au fournisseur. Elle ne peut pas répondre : «l’algorithme s’est trompé». Les articles 79 et 80 du Dahir des obligations et contrats organisent, selon les situations, la responsabilité de l’État, des collectivités et des agents. Le fournisseur ou développeur peut aussi être mis en cause pour un défaut de conception, le non-respect des spécifications, des informations inexactes sur les performances ou une vulnérabilité connue non corrigée. En matière de données personnelles, l’article 23 de la loi 09-08 rappelle que le recours à un sous-traitant ne fait pas disparaître les obligations du responsable du traitement. L’opérateur humain peut être concerné s’il ignore des anomalies ou utilise irrégulièrement le système. Les marchés publics devraient donc préciser qui fournit et valide les données, paramètre le modèle, fixe les seuils, assure les mises à jour, conserve les journaux, déclare les incidents et peut suspendre l’outil.
Quels usages devraient bénéficier des garanties les plus fortes ?
Il faut regarder l’usage et le pouvoir du système sur les personnes. Un outil qui reformule un courrier n’est pas comparable à un système qui conditionne une prestation sociale. Je considérerais comme particulièrement sensibles i) la biométrie et la surveillance dans l’espace public, ii) le profilage et le ciblage des contrôles, iii) certains systèmes douaniers ou fiscaux, iv) ceux liés aux frontières et à l’immigration, v) l’aide à la décision judiciaire, vi) l’accès aux prestations sociales, à la santé, au logement, à l’éducation ou aux bourses, vii) le recrutement public, ainsi que viii) la sécurité des infrastructures critiques.
Ils justifieraient une évaluation préalable, une validation dans le contexte marocain, des tests de biais, un audit indépendant lorsque nécessaire, une supervision humaine réelle, de la traçabilité, un signalement des incidents, une possibilité de suspension et une réévaluation après modification substantielle. Le Maroc n’est donc pas face à un vide juridique absolu, mais à une fragmentation normative. Il reste à articuler les règles existantes sur tout le cycle de vie de l’algorithme, de son acquisition à son retrait. «L’algorithme n’est jamais le responsable juridique».
Il faut regarder l’usage et le pouvoir du système sur les personnes. Un outil qui reformule un courrier n’est pas comparable à un système qui conditionne une prestation sociale. Je considérerais comme particulièrement sensibles i) la biométrie et la surveillance dans l’espace public, ii) le profilage et le ciblage des contrôles, iii) certains systèmes douaniers ou fiscaux, iv) ceux liés aux frontières et à l’immigration, v) l’aide à la décision judiciaire, vi) l’accès aux prestations sociales, à la santé, au logement, à l’éducation ou aux bourses, vii) le recrutement public, ainsi que viii) la sécurité des infrastructures critiques.
Ils justifieraient une évaluation préalable, une validation dans le contexte marocain, des tests de biais, un audit indépendant lorsque nécessaire, une supervision humaine réelle, de la traçabilité, un signalement des incidents, une possibilité de suspension et une réévaluation après modification substantielle. Le Maroc n’est donc pas face à un vide juridique absolu, mais à une fragmentation normative. Il reste à articuler les règles existantes sur tout le cycle de vie de l’algorithme, de son acquisition à son retrait. «L’algorithme n’est jamais le responsable juridique».
Mohamed Alouane : «L’État doit avoir la capacité juridique et technique de comprendre, surveiller, remplacer ou arrêter une technologie utilisée dans une fonction publique»
Qui doit auditer l’IA publique ? Que rendre public sans fragiliser la sécurité ? Comment éviter qu’une administration dépende d’un fournisseur qu’elle ne peut ni contrôler ni remplacer ? Mohamed Alouane, conseiller en gouvernance de l’IA et fondateur et président d’EuroMedAI, plaide pour une capacité indépendante d’évaluation et pour des exigences inscrites dès les marchés publics.
Le Matin : Qui devrait auditer les systèmes d’IA publics, et sur quoi ?

Mohamed Alouane
L’administration qui développe ou achète le système doit garder une responsabilité de premier niveau : documenter, tester, identifier les risques et suivre les incidents. Mais pour une application à impact élevé, cette auto-évaluation devrait être complétée par une expertise indépendante ayant accès au modèle, aux données de test, aux logs et à la documentation. Idarati X.0 intègre déjà Privacy by Design et Security by Design ; il faudrait aller vers une logique de «Rights and Accountability by Design». Le débat international avance aussi dans ce sens. Le 12 septembre, Dario Amodei, CEO d’Anthropic, a proposé que des évaluateurs indépendants disposent d’un accès approfondi aux systèmes avancés pour vérifier les pratiques de sécurité. Deux jours plus tard, le Joint Committee on Human Rights du Parlement britannique appelait à un organisme indépendant de supervision et à davantage de transparence lorsque l’IA affecte les droits.
Jusqu’où l’État devrait-il être transparent ?
Aucun système public à impact élevé ne devrait être totalement invisible pour le citoyen. On devrait au minimum savoir qu’il existe, à quoi il sert, quelle institution en répond, quel fournisseur intervient, quelles catégories de données sont utilisées, si un humain intervient, quels risques ont été identifiés et comment obtenir une explication ou exercer un recours. Un registre public des systèmes algorithmiques de l’État, en Open Data, pourrait centraliser ces informations.
Cela ne signifie pas publier le code ou tous les seuils. Divulguer le seuil exact déclenchant un contrôle douanier pourrait faciliter son contournement ; certaines caractéristiques d’une infrastructure de vidéosurveillance doivent aussi rester protégées. Il faut distinguer la transparence sur la finalité, les responsabilités, les effets et les garanties de la confidentialité d’informations dont la divulgation créerait un risque démontrable. Il serait risqué d’attendre un incident majeur avant de construire cette gouvernance. L’attaque contre la CNSS en avril 2025 a montré l’importance de penser ensemble données, cybersécurité et gestion des incidents : certaines données avaient été divulguées, tandis que la Caisse indiquait qu’une partie des documents diffusés était fausse ou tronquée.
Comment éviter que l’administration achète une «boîte noire» qu’elle ne peut pas auditer ?
L’essentiel se joue avant l’achat. Un marché public portant sur un système algorithmique à impact élevé peut imposer un droit d’audit, une documentation suffisante, la traçabilité des versions du modèle, les caractéristiques principales des données, les résultats des tests, la journalisation des décisions, la notification des modifications importantes et la possibilité d’une évaluation par un tiers. Pour un assistant administratif utilisant l’IA générative, il faut aussi pouvoir reconstruire quelle version du modèle, quelle base documentaire et quelles sources ont produit une réponse importante.
Le deuxième enjeu est le vendor lock-in. La souveraineté numérique ne signifie pas que chaque modèle doive être développé au Maroc. Elle signifie que l’État garde la capacité juridique et technique de tester, comprendre, surveiller, remplacer ou arrêter une technologie utilisée dans une fonction publique. Cela suppose portabilité des données, interopérabilité, stratégie de sortie du fournisseur et compétences internes. Le réseau Jazari peut contribuer à la recherche, à la formation et aux capacités nationales. Mais une question distincte demeure : qui audite les systèmes développés ou soutenus par cet écosystème ? La séparation entre innovation et évaluation doit être organisée.
Le deuxième enjeu est le vendor lock-in. La souveraineté numérique ne signifie pas que chaque modèle doive être développé au Maroc. Elle signifie que l’État garde la capacité juridique et technique de tester, comprendre, surveiller, remplacer ou arrêter une technologie utilisée dans une fonction publique. Cela suppose portabilité des données, interopérabilité, stratégie de sortie du fournisseur et compétences internes. Le réseau Jazari peut contribuer à la recherche, à la formation et aux capacités nationales. Mais une question distincte demeure : qui audite les systèmes développés ou soutenus par cet écosystème ? La séparation entre innovation et évaluation doit être organisée.
Le Maroc a-t-il besoin d’une structure spécialisée dans l’évaluation de l’IA ?
C’est une option à examiner. Le Maroc pourrait se doter d’une capacité indépendante d’évaluation et de sécurité de l’IA, distincte des organismes qui promeuvent l’innovation. Le Royaume-Uni dispose aujourd’hui d’un AI Security Institute et un réseau international travaille sur la mesure, l’évaluation et la science de la sécurité de l’IA.
L’objectif marocain ne serait pas nécessairement de participer à la course coûteuse aux modèles frontière, mais de savoir évaluer les modèles et applications utilisés sur son territoire et dans son administration. On pourrait, par exemple, compléter l’écosystème Jazari par une entité spécialisée, de type «Jazari AI Safety», dotée d’une indépendance fonctionnelle. Elle pourrait développer des benchmarks adaptés au contexte marocain, tester les modèles des administrations, réaliser du red-teaming, documenter les incidents et représenter le Maroc dans les réseaux internationaux. Elle devrait notamment mesurer les performances en darija et en amazigh.
L’objectif marocain ne serait pas nécessairement de participer à la course coûteuse aux modèles frontière, mais de savoir évaluer les modèles et applications utilisés sur son territoire et dans son administration. On pourrait, par exemple, compléter l’écosystème Jazari par une entité spécialisée, de type «Jazari AI Safety», dotée d’une indépendance fonctionnelle. Elle pourrait développer des benchmarks adaptés au contexte marocain, tester les modèles des administrations, réaliser du red-teaming, documenter les incidents et représenter le Maroc dans les réseaux internationaux. Elle devrait notamment mesurer les performances en darija et en amazigh.
Quel modèle serait réaliste à court terme ?
Il faudrait d’abord un cadre commun pour les IA du secteur public, avec une classification des risques. Un assistant interne qui résume des documents n’a pas à supporter les mêmes obligations qu’un scoring douanier ou social, un système biométrique ou de surveillance automatisée. Au-delà d’un certain risque, évaluation d’impact, documentation standardisée, supervision humaine, audit indépendant et mécanisme de recours pourraient devenir des préalables au déploiement. Créer une structure sans compétences ne suffirait pas. Maroc IA 2030 vise 200.000 talents formés et certifiés d’ici 2030, mais l’évaluation des modèles exige des profils très spécialisés. Il faudrait donc des financements durables, des recrutements compétitifs et une politique permettant de retenir les talents marocains, mobiliser la diaspora et réduire le «brain drain» (fuite des cerveau). Le Maroc entre dans une phase où les usages deviennent concrets. La gouvernance doit avancer au même rythme.